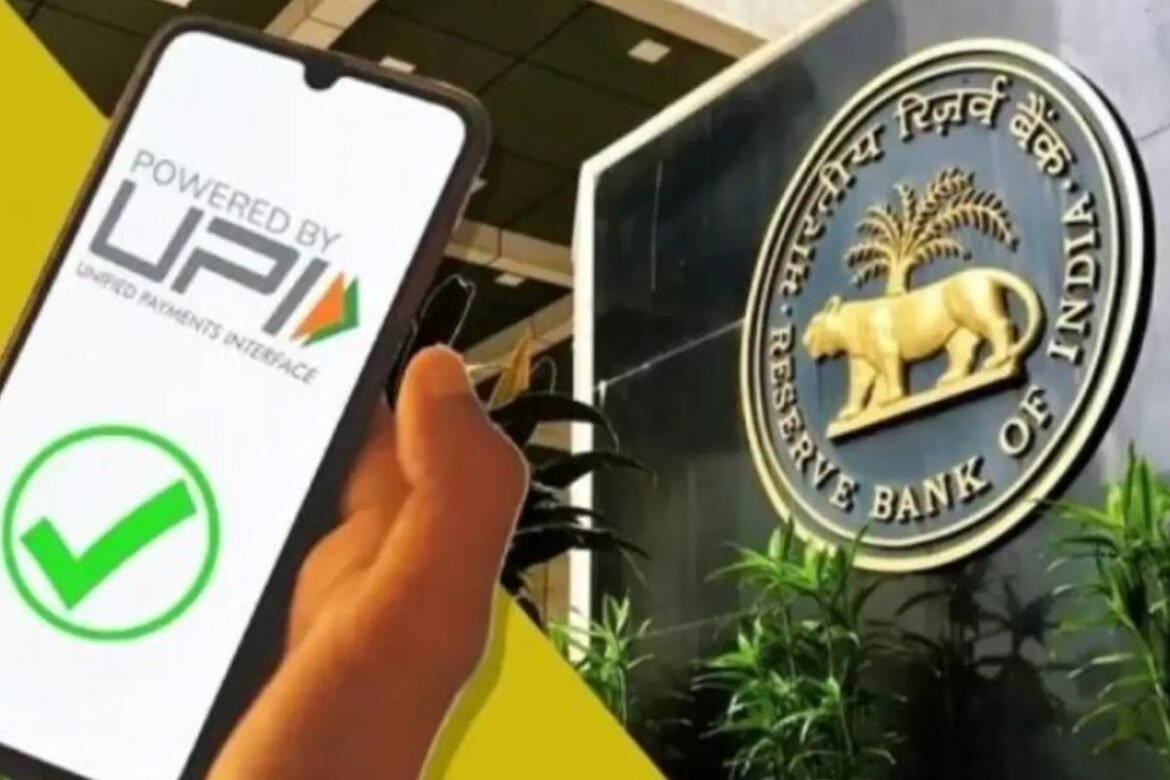
RBI 6-Hour Rule: डिजिटल बैंकिंग और ऑनलाइन पेमेंट के बढ़ते इस्तेमाल के बीच साइबर धोखाधड़ी के मामले भी लगातार चुनौती बन रहे हैं। ऐसे में भारतीय रिजर्व बैंक (RBI) ने डिजिटल पेमेंट सिस्टम की सुरक्षा मजबूत करने के लिए नए साइबर सुरक्षा दिशा-निर्देश जारी किए हैं। इनके तहत नॉन-बैंकिंग पेमेंट सिस्टम ऑपरेटर्स को साइबर हमले या किसी असामान्य घटना की जानकारी तय समय के भीतर देनी होगी। इस नियम का मकसद साइबर खतरों की जल्द पहचान करना और समय रहते उन पर कार्रवाई सुनिश्चित करना है।
क्या है RBI का 6 घंटे वाला नियम?
पीटीआई की रिपोर्ट के मुताबिक, RBI के नए दिशा-निर्देशों के तहत नॉन-बैंकिंग पेमेंट सिस्टम ऑपरेटर्स (PSO) को साइबर सुरक्षा से जुड़ी किसी घटना की जानकारी छह घंटे के भीतर निर्धारित प्रारूप में संबंधित एजेंसियों को देनी होगी। इसमें साइबर अटैक, सिस्टम में रुकावट और पेमेंट सेटलमेंट में देरी जैसी असामान्य घटनाएं शामिल हैं।
पेमेंट कंपनियों को साइबर सुरक्षा से जुड़ी घटना का पता चलने के छह घंटे के भीतर भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम (CERT-In) को भी रिपोर्ट देनी होगी। इससे नियामक एजेंसियों को घटना की गंभीरता समझने, संभावित खतरे की निगरानी करने और जल्द जरूरी कदम उठाने में मदद मिलेगी।
किन संस्थाओं पर लागू होंगे नए नियम?
RBI के संशोधित मास्टर डायरेक्शन्स नॉन-बैंक पेमेंट सिस्टम ऑपरेटर्स पर लागू होंगे। इनके दायरे में नेशनल पेमेंट्स कॉरपोरेशन ऑफ इंडिया (NPCI), कार्ड नेटवर्क, पेमेंट एग्रीगेटर्स, प्रीपेड पेमेंट इंस्ट्रूमेंट (PPI) जारी करने वाली कंपनियां और व्हाइट-लेबल एटीएम ऑपरेटर्स शामिल हैं।
नए दिशा-निर्देशों में डिजिटल ट्रांजैक्शन की सुरक्षा, सॉफ्टवेयर सिक्योरिटी, सिस्टम ऑडिट और थर्ड-पार्टी सर्विस प्रोवाइडर्स से जुड़े सुरक्षा मानकों को भी सख्त किया गया है। इसका उद्देश्य पेमेंट सिस्टम में मौजूद कमजोरियों को दूर करना और साइबर हमलों के जोखिम को कम करना है।
छोटे पेमेंट ऑपरेटर्स को 2028 तक की मोहलत
नए नियमों का पालन बड़े और मध्यम श्रेणी के पेमेंट सिस्टम ऑपरेटर्स के लिए लागू किया गया है, जबकि छोटे ऑपरेटर्स को इसकी तैयारी के लिए 1 अप्रैल 2028 तक का समय दिया गया है।
63SATS साइबरटेक के ज्वाइंट मैनेजिंग डायरेक्टर और सीईओ श्रीनिवास एल के मुताबिक, RBI ने पहले से मौजूद अलग-अलग दिशा-निर्देशों को एक व्यवस्थित नियमावली में शामिल किया है। वहीं, अपोलो इंफोवेज के संस्थापक और सीईओ रवि प्रकाश का कहना है कि छह घंटे की रिपोर्टिंग व्यवस्था से पेमेंट कंपनियों को साइबर सुरक्षा को प्राथमिकता देनी होगी।
डेटा सेंटर और रिकवरी सिस्टम पर भी सख्ती
RBI ने साइबर सुरक्षा के साथ-साथ डेटा रिकवरी व्यवस्था को लेकर भी निर्देश दिए हैं। पेमेंट ऑपरेटर्स को अपने मुख्य डेटा सेंटर से अलग भूकंपीय क्षेत्र में डिजास्टर रिकवरी सुविधा स्थापित करनी होगी। इसके अलावा साल में कम से कम दो बार रिकवरी ड्रिल करना भी जरूरी होगा।
विशेषज्ञों के मुताबिक, इन बदलावों से डिजिटल पेमेंट कंपनियों की निगरानी और जोखिम प्रबंधन व्यवस्था मजबूत हो सकती है। हालांकि, छह घंटे की रिपोर्टिंग का नियम सीधे ग्राहकों के हर ट्रांजैक्शन पर छह घंटे की रोक या शिकायत दर्ज कराने की समय-सीमा नहीं है, बल्कि यह पेमेंट सिस्टम ऑपरेटर्स के लिए साइबर सुरक्षा घटनाओं की रिपोर्टिंग से जुड़ा प्रावधान है।
Author Profile
Latest entries
 Uncategorized2026.11.15RBI 6-Hour Rule: डिजिटल पेमेंट में साइबर फ्रॉड रोकने के लिए RBI का बड़ा कदम, 6 घंटे वाला नया नियम लागू
 छत्तीसगढ़2026.11.15जनजातीय गौरव दिवस पर PM मोदी की बड़ी सौगात, 3,000 करोड़ की 246 आदिवासी विकास परियोजनाओं का किया उद्घाटन-शिलान्यास
 छत्तीसगढ़2026.11.15Raipur News: न्यू राजेंद्र नगर के फूड पार्क में लगी भीषण आग, दो सिलेंडर ब्लास्ट; 6 दुकानें जलकर खाक
 छत्तीसगढ़2026.11.15ब्रेकिंग : ढाबे के पास खड़ी यात्री बस को ट्रक ने मारी जोरदार टक्कर, 2 की मौत, 6 की हालत गंभीर…